27 ottobre 2026
L'altra vincitrice dell'AI è la cybersecurity, e i numeri lo dimostrano
Con l'adozione dell'AI cresce anche la superficie da difendere, e la cybersecurity è tra i comparti che ne beneficiano più direttamente, secondo l’analisi di Ark Invest Europe; dieci tra i principali nomi quotati crescono di circa il 17% nell'esercizio in corso, e sette su dieci hanno alzato la guidance nel 2026. Intanto le M&A del settore hanno toccato un record di 92,5 miliardi di dollari nel 2025, con le grandi piattaforme che comprano gli specialisti
L'intelligenza artificiale, a nostro parere, è la piattaforma tecnologica che definirà questo decennio, e la maggior parte del capitale che la insegue va alle società che la costruiscono, dai produttori di chip e dalle piattaforme cloud fino agli stessi sviluppatori di modelli.
Ma c'è un secondo gruppo di beneficiari che riceve molta meno attenzione: le società che rendono l'AI sicura da implementare. Ogni modello, agente e applicazione che un'azienda attiva crea nuove identità da gestire, nuovi dati da proteggere e nuovo codice da mettere in sicurezza, e gli stessi strumenti stanno rendendo gli aggressori più rapidi e più capaci. La domanda di cybersecurity cresce quindi di pari passo con l'adozione stessa dell'AI, il che a nostro avviso la rende uno dei modi più diretti e meno apprezzati per cavalcare il boom. Come vedremo, l'AI ha infatti moltiplicato ciò che va difeso, e questo si vede già nei numeri delle società di cybersecurity.
L'AI ha moltiplicato le esigenze di difesa
Nel momento in cui si attiva un agente AI all'interno di un'azienda, si crea una nuova identità con accesso a dati e sistemi. La società di ricerca Gartner prevede che il 40% delle applicazioni aziendali incorporerà agenti AI entro la fine del 2026, un dato notevole se si considera che a inizio anno la percentuale era inferiore al 5%. Ciascuno di questi agenti necessita della propria protezione, ed è nata una nuova categoria di prodotti di sicurezza per fornirla, proteggendo i modelli e gli agenti AI dalla manipolazione e controllando quali dati fluiscono al loro interno e al loro esterno. Gartner prevede che la spesa per questa categoria, che denomina securing AI (mettere in sicurezza l'AI), cresca da circa 2,8 miliardi di dollari nel 2026 a 7,7 miliardi nel 2028, un tasso di crescita annuo composto di circa il 65% (vedi grafico 1).
Il fronte delle minacce si muove con altrettanta rapidità. Nell'aprile 2026, Anthropic ha riferito che uno dei suoi modelli di frontiera aveva individuato autonomamente migliaia di vulnerabilità ad alta gravità. Alcune di esse si trovavano nei sistemi operativi e nei browser che la maggior parte di noi utilizza ogni giorno. Quando le macchine sono in grado di individuare falle a quella velocità, la sfida per i proprietari di software si sposta dall'individuare i problemi al correggerli abbastanza rapidamente. La spesa per la sicurezza cresce di pari passo con l'adozione dell'AI e, a nostro avviso, l'adozione è ancora in una fase iniziale. Questo è il cuore della nostra tesi.
Grafico 1: L’AI sta creando la domanda di sistemi di sicurezza
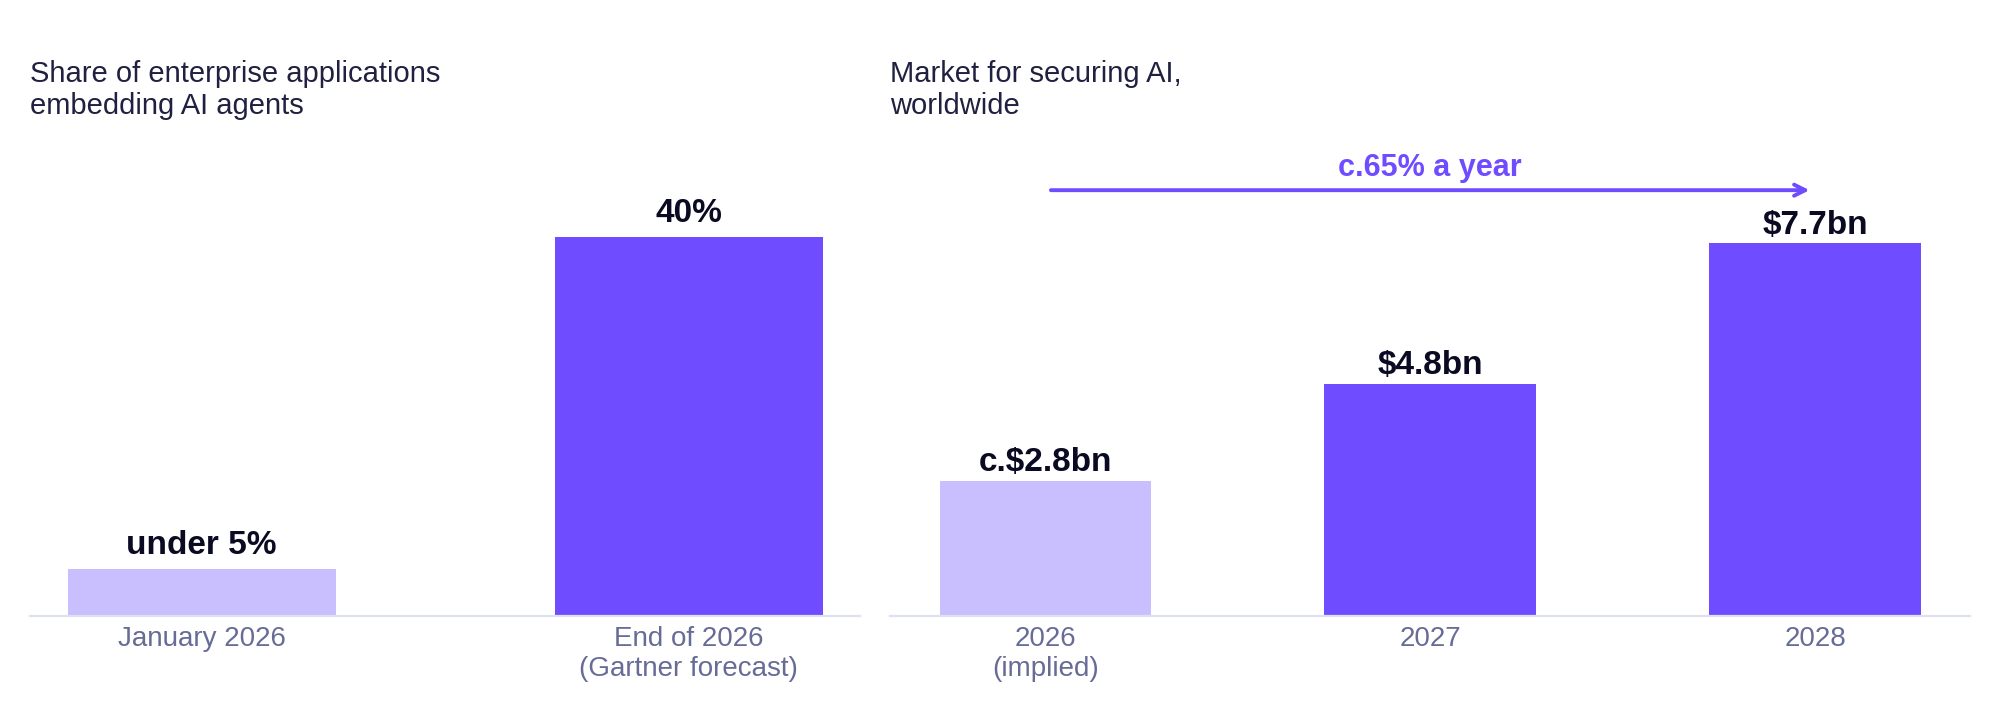
Fonte: ARK Invest Europe, 2026, basato su Gartner. 2025 e Gartner. 2026c. Il dato 2026 sul securing AI è implicito dalla previsione 2027 di Gartner e dal suo tasso di crescita dichiarato del 68,7%.
La spesa è aumentata, per scelta e per regolamentazione
Gartner prevede inoltre una spesa mondiale per la sicurezza di 244 miliardi di dollari nel 2026 e di 322 miliardi entro il 2029, un tasso di crescita annuo composto di circa il 10%. L'ultimo studio Cost of a Data Breach di IBM colloca il costo medio di una violazione a un livello record di 4,99 milioni di dollari. Inoltre, una violazione dolosa su quattro è ora abilitata dall'AI e il tempo per contenere una violazione si è allungato a 247 giorni. Quel dato era in calo da cinque anni prima che l'AI cambiasse le regole del gioco.
La regolamentazione ha trasformato questa spesa da una scelta in un obbligo. Le regole di segnalazione entro 24 ore del Cyber Resilience Act dell'UE sono entrate in vigore l'11 settembre 2026. DORA e NIS2 sono già in vigore. Il Cyber Security and Resilience Bill del Regno Unito prevede sanzioni fino a 17 milioni di sterline o al 4% del fatturato e rende i consigli di amministrazione personalmente responsabili. E una spesa imposta dalla legge non viene rinviata all'anno successivo quando i budget si restringono.
I risultati nei numeri delle società di sicurezza informatica
Le previsioni sono una cosa, ma l'evidenza più chiara proviene da ciò che le società stesse stanno riportando. La tabella 1 comprende dieci tra le più note società di cybersecurity pure play quotate: secondo l'ultimo consensus degli analisti compilato da S&P Capital IQ (la piattaforma di dati finanziari di S&P Global), stanno facendo crescere i ricavi di circa il 17% in questo esercizio fiscale e del 15% nel prossimo. Si prevede che ciascuna di esse generi free cash flow quest'anno, con un margine medio del 24%, e sette delle dieci hanno alzato la propria guidance annuale nel corso del 2026, sei di esse due volte.
Tabella 1: Dieci tra le più note società di cybersecurity pure play quotate
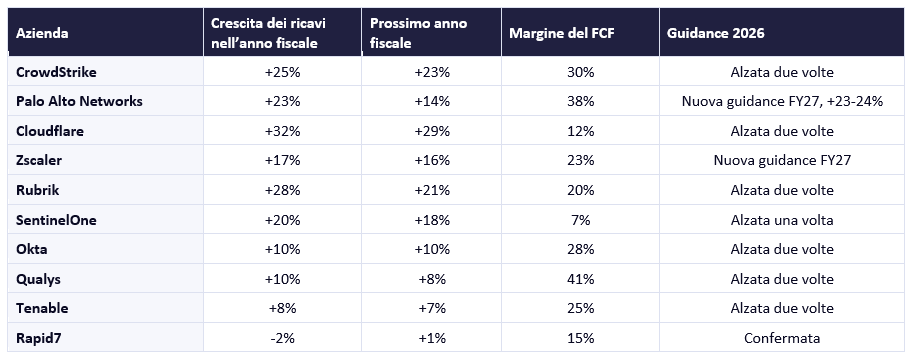
Fonte: ARK Invest Europe, 2026, basato su dati di S&P Capital IQ al 12 ottobre 2026.
Palo Alto Networks ha fornito la spiegazione più chiara di ciò che sta trainando questo fenomeno. Nella trimestrale di settembre, la società ha dichiarato che il suo prodotto di sicurezza per l'AI aveva raggiunto 100 milioni di dollari di ricavi ricorrenti annui entro quattro trimestri dal lancio. Il management lo ha definito il prodotto a più rapida crescita nella storia dell'azienda. Il traffico degli agenti AI sulla sua piattaforma di rete era cresciuto di nove volte in nove mesi e gli ordini avevano accelerato per il secondo trimestre consecutivo. L'amministratore delegato lo ha riassunto in una frase: “L'AI è un vento favorevole di lungo termine per la cybersecurity”.
I segnali dalle M&A
Il 2025 è stato un anno record per le operazioni di M&A nella cybersecurity. Il valore delle operazioni comunicato ha raggiunto 92,5 miliardi di dollari, in aumento dell'82% sul 2024, e la prima metà del 2026 è stata la più intensa di sempre. Le grandi operazioni hanno fatto notizia, con Google che ha pagato 32 miliardi di dollari per Wiz, Palo Alto Networks 25 miliardi per CyberArk e ServiceNow 7,75 miliardi per Armis: tutti casi in cui una piattaforma di scala paga a caro prezzo qualcosa che non riusciva a costruire abbastanza in fretta.
Le operazioni più piccole dicono di più su dove si sta dirigendo il settore. Tra circa 30 società di cybersecurity pure play quotate, S&P Capital IQ registra più di 50 acquisizioni dall'inizio del 2025. Almeno 13 di questi target mettono in sicurezza modelli e agenti AI e, nel complesso, hanno comportato oltre 2 miliardi di dollari di valore comunicato. Protect AI è stata ceduta per 700 milioni di dollari, Lakera per 300 milioni, Pangea per 260 milioni e Prompt Security per 171 milioni. Gli specialisti stanno costruendo da sé la linea di prodotti per il securing AI, un'operazione alla volta. Il mercato è frammentato e questo significa che gli acquisti hanno ancora strada da percorrere.
Conclusione
Se la tesi esposta sopra regge, la domanda successiva è come cavalcare questo trend. Dobbiamo tenere conto del fatto che la maggior parte dei portafogli detiene già i grandi nomi tecnologici, attraverso l'esposizione al mercato più ampio e al growth. Un'allocazione sulla sicurezza informatica costruita sugli stessi nomi aggiunge ben poco di nuovo. Inoltre, l'ondata di consolidamento sta pagando le capacità, e le capacità risiedono negli specialisti: anche le grandi piattaforme stanno comprando società specializzate. Un'allocazione pure play alla cybersecurity è dunque in grado di beneficiare di entrambi i lati di quella transazione. Riteniamo dunque che la risposta consista nello scegliere l'esposizione più pura possibile, ossia società che ricavano la maggior parte dei propri ricavi dalla sicurezza.
(Analisi a cura di Tom Barker, Senior Product Specialist di ARK Invest Europe)
Ma c'è un secondo gruppo di beneficiari che riceve molta meno attenzione: le società che rendono l'AI sicura da implementare. Ogni modello, agente e applicazione che un'azienda attiva crea nuove identità da gestire, nuovi dati da proteggere e nuovo codice da mettere in sicurezza, e gli stessi strumenti stanno rendendo gli aggressori più rapidi e più capaci. La domanda di cybersecurity cresce quindi di pari passo con l'adozione stessa dell'AI, il che a nostro avviso la rende uno dei modi più diretti e meno apprezzati per cavalcare il boom. Come vedremo, l'AI ha infatti moltiplicato ciò che va difeso, e questo si vede già nei numeri delle società di cybersecurity.
L'AI ha moltiplicato le esigenze di difesa
Nel momento in cui si attiva un agente AI all'interno di un'azienda, si crea una nuova identità con accesso a dati e sistemi. La società di ricerca Gartner prevede che il 40% delle applicazioni aziendali incorporerà agenti AI entro la fine del 2026, un dato notevole se si considera che a inizio anno la percentuale era inferiore al 5%. Ciascuno di questi agenti necessita della propria protezione, ed è nata una nuova categoria di prodotti di sicurezza per fornirla, proteggendo i modelli e gli agenti AI dalla manipolazione e controllando quali dati fluiscono al loro interno e al loro esterno. Gartner prevede che la spesa per questa categoria, che denomina securing AI (mettere in sicurezza l'AI), cresca da circa 2,8 miliardi di dollari nel 2026 a 7,7 miliardi nel 2028, un tasso di crescita annuo composto di circa il 65% (vedi grafico 1).
Il fronte delle minacce si muove con altrettanta rapidità. Nell'aprile 2026, Anthropic ha riferito che uno dei suoi modelli di frontiera aveva individuato autonomamente migliaia di vulnerabilità ad alta gravità. Alcune di esse si trovavano nei sistemi operativi e nei browser che la maggior parte di noi utilizza ogni giorno. Quando le macchine sono in grado di individuare falle a quella velocità, la sfida per i proprietari di software si sposta dall'individuare i problemi al correggerli abbastanza rapidamente. La spesa per la sicurezza cresce di pari passo con l'adozione dell'AI e, a nostro avviso, l'adozione è ancora in una fase iniziale. Questo è il cuore della nostra tesi.
Grafico 1: L’AI sta creando la domanda di sistemi di sicurezza
Fonte: ARK Invest Europe, 2026, basato su Gartner. 2025 e Gartner. 2026c. Il dato 2026 sul securing AI è implicito dalla previsione 2027 di Gartner e dal suo tasso di crescita dichiarato del 68,7%.
La spesa è aumentata, per scelta e per regolamentazione
Gartner prevede inoltre una spesa mondiale per la sicurezza di 244 miliardi di dollari nel 2026 e di 322 miliardi entro il 2029, un tasso di crescita annuo composto di circa il 10%. L'ultimo studio Cost of a Data Breach di IBM colloca il costo medio di una violazione a un livello record di 4,99 milioni di dollari. Inoltre, una violazione dolosa su quattro è ora abilitata dall'AI e il tempo per contenere una violazione si è allungato a 247 giorni. Quel dato era in calo da cinque anni prima che l'AI cambiasse le regole del gioco.
La regolamentazione ha trasformato questa spesa da una scelta in un obbligo. Le regole di segnalazione entro 24 ore del Cyber Resilience Act dell'UE sono entrate in vigore l'11 settembre 2026. DORA e NIS2 sono già in vigore. Il Cyber Security and Resilience Bill del Regno Unito prevede sanzioni fino a 17 milioni di sterline o al 4% del fatturato e rende i consigli di amministrazione personalmente responsabili. E una spesa imposta dalla legge non viene rinviata all'anno successivo quando i budget si restringono.
I risultati nei numeri delle società di sicurezza informatica
Le previsioni sono una cosa, ma l'evidenza più chiara proviene da ciò che le società stesse stanno riportando. La tabella 1 comprende dieci tra le più note società di cybersecurity pure play quotate: secondo l'ultimo consensus degli analisti compilato da S&P Capital IQ (la piattaforma di dati finanziari di S&P Global), stanno facendo crescere i ricavi di circa il 17% in questo esercizio fiscale e del 15% nel prossimo. Si prevede che ciascuna di esse generi free cash flow quest'anno, con un margine medio del 24%, e sette delle dieci hanno alzato la propria guidance annuale nel corso del 2026, sei di esse due volte.
Tabella 1: Dieci tra le più note società di cybersecurity pure play quotate
Fonte: ARK Invest Europe, 2026, basato su dati di S&P Capital IQ al 12 ottobre 2026.
Palo Alto Networks ha fornito la spiegazione più chiara di ciò che sta trainando questo fenomeno. Nella trimestrale di settembre, la società ha dichiarato che il suo prodotto di sicurezza per l'AI aveva raggiunto 100 milioni di dollari di ricavi ricorrenti annui entro quattro trimestri dal lancio. Il management lo ha definito il prodotto a più rapida crescita nella storia dell'azienda. Il traffico degli agenti AI sulla sua piattaforma di rete era cresciuto di nove volte in nove mesi e gli ordini avevano accelerato per il secondo trimestre consecutivo. L'amministratore delegato lo ha riassunto in una frase: “L'AI è un vento favorevole di lungo termine per la cybersecurity”.
I segnali dalle M&A
Il 2025 è stato un anno record per le operazioni di M&A nella cybersecurity. Il valore delle operazioni comunicato ha raggiunto 92,5 miliardi di dollari, in aumento dell'82% sul 2024, e la prima metà del 2026 è stata la più intensa di sempre. Le grandi operazioni hanno fatto notizia, con Google che ha pagato 32 miliardi di dollari per Wiz, Palo Alto Networks 25 miliardi per CyberArk e ServiceNow 7,75 miliardi per Armis: tutti casi in cui una piattaforma di scala paga a caro prezzo qualcosa che non riusciva a costruire abbastanza in fretta.
Le operazioni più piccole dicono di più su dove si sta dirigendo il settore. Tra circa 30 società di cybersecurity pure play quotate, S&P Capital IQ registra più di 50 acquisizioni dall'inizio del 2025. Almeno 13 di questi target mettono in sicurezza modelli e agenti AI e, nel complesso, hanno comportato oltre 2 miliardi di dollari di valore comunicato. Protect AI è stata ceduta per 700 milioni di dollari, Lakera per 300 milioni, Pangea per 260 milioni e Prompt Security per 171 milioni. Gli specialisti stanno costruendo da sé la linea di prodotti per il securing AI, un'operazione alla volta. Il mercato è frammentato e questo significa che gli acquisti hanno ancora strada da percorrere.
Conclusione
Se la tesi esposta sopra regge, la domanda successiva è come cavalcare questo trend. Dobbiamo tenere conto del fatto che la maggior parte dei portafogli detiene già i grandi nomi tecnologici, attraverso l'esposizione al mercato più ampio e al growth. Un'allocazione sulla sicurezza informatica costruita sugli stessi nomi aggiunge ben poco di nuovo. Inoltre, l'ondata di consolidamento sta pagando le capacità, e le capacità risiedono negli specialisti: anche le grandi piattaforme stanno comprando società specializzate. Un'allocazione pure play alla cybersecurity è dunque in grado di beneficiare di entrambi i lati di quella transazione. Riteniamo dunque che la risposta consista nello scegliere l'esposizione più pura possibile, ossia società che ricavano la maggior parte dei propri ricavi dalla sicurezza.
(Analisi a cura di Tom Barker, Senior Product Specialist di ARK Invest Europe)